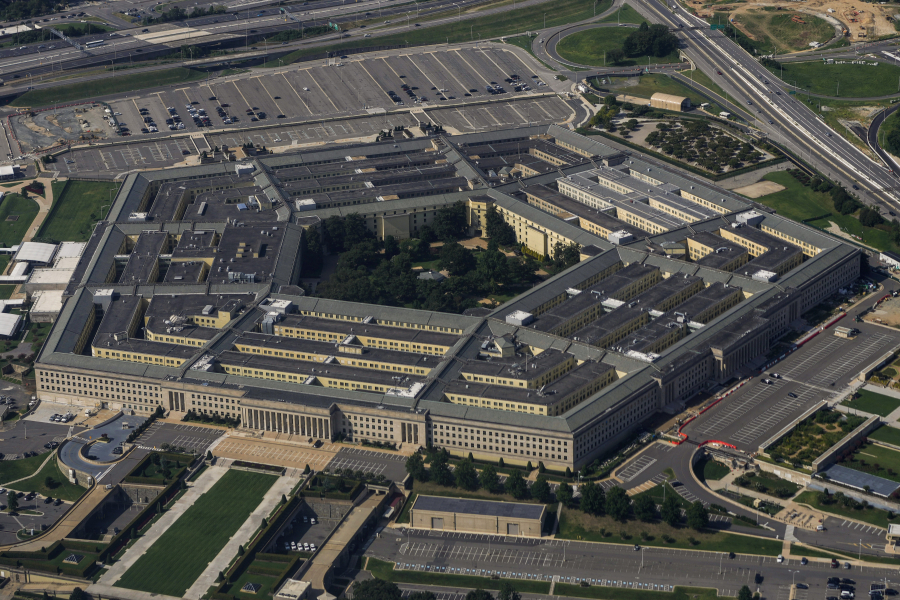

Παραβίαση σε μία από τις βασικές βάσεις δεδομένων προσωπικού του αμερικανικού Πενταγώνου εξέθεσε ευαίσθητες πληροφορίες για εκατομμύρια στρατιωτικούς και πολιτικούς υπαλλήλους των αμερικανικών ενόπλων δυνάμεων, σύμφωνα με αξιωματούχο του υπουργείου Άμυνας των ΗΠΑ.
Σύμφωνα με το ABC News, η παραβίαση επηρέασε 2,76 εκατομμύρια εν ζωή άτομα, καθώς και ακόμη 294.000 αποβιώσαντες, όπως δήλωσε ο Αμερικανός αξιωματούχος. Μεταξύ των δεδομένων που εκτέθηκαν περιλαμβάνονται αριθμοί Κοινωνικής Ασφάλισης (Social Security numbers), καθώς και πληροφορίες σχετικά με τις θέσεις εργασίας που κατείχαν στρατιωτικοί και πολιτικοί υπάλληλοι.
Η έκταση και η ευαισθησία των πληροφοριών προκαλούν ανησυχίες για την εθνική ασφάλεια, καθώς τα αρχεία δεν περιλάμβαναν μόνο προσωπικά στοιχεία, αλλά και πληροφορίες για τις θέσεις εργασίας που κατείχαν μέλη των αμερικανικών ενόπλων δυνάμεων και πολιτικοί υπάλληλοι.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ
Το περιστατικό αφορά το Defense Manpower Data Center (DMDC), μία από τις βασικές βάσεις δεδομένων του Πενταγώνου για την αποθήκευση και διαχείριση αρχείων προσωπικού. Το DMDC διατηρεί στοιχεία για περισσότερα από 60 εκατομμύρια άτομα, μεταξύ των οποίων εν ενεργεία και έφεδροι στρατιωτικοί, πολιτικοί υπάλληλοι, εργολάβοι, συνταξιούχοι, βετεράνοι και μέλη στρατιωτικών οικογενειών.
Σύμφωνα με το υπουργείο Άμυνας, σημειώθηκε μη εξουσιοδοτημένη πρόσβαση σε προσωπικά δεδομένα από τον Οκτώβριο του 2025 έως τον Ιούλιο του 2026. Η ευπάθεια εντοπίστηκε τον Ιούλιο και το επηρεαζόμενο σύστημα διορθώθηκε άμεσα.
«Ένα πληροφοριακό σύστημα του Defense Manpower Data Center υπέστη μη εξουσιοδοτημένη πρόσβαση σε προσωπικά αναγνωρίσιμες πληροφορίες από μικρό αριθμό μη εξουσιοδοτημένων χρηστών», ανέφερε ο αξιωματούχος.
Οι αμερικανικές αρχές υποστηρίζουν μέχρι στιγμής ότι δεν έχουν εντοπίσει στοιχεία που να δείχνουν κακόβουλη χρήση των δεδομένων. Παράλληλα, το υπουργείο Άμυνας προσφέρει στους ανθρώπους που επηρεάστηκαν υπηρεσίες προστασίας από κλοπή ταυτότητας και παρακολούθησης πιστωτικών στοιχείων.
Παράλληλη παραβίαση στο FBI
Η αποκάλυψη για το Πεντάγωνο έρχεται την ίδια περίοδο που το FBI αντιμετωπίζει ξεχωριστό περιστατικό παραβίασης της διαδικτυακής πλατφόρμας προσλήψεων FBIJobs.gov.
Σύμφωνα με πηγές που επικαλείται το ABC News, ομάδα χάκερ υποστήριξε ότι είχε αποκτήσει δεδομένα που περιλάμβαναν ονόματα υπαλλήλων του FBI, διευθύνσεις κατοικίας, προσωπικά και επαγγελματικά στοιχεία επικοινωνίας, αριθμούς Κοινωνικής Ασφάλισης, ημερομηνίες γέννησης και στοιχεία επικοινωνίας για περιπτώσεις έκτακτης ανάγκης. Οι ισχυρισμοί για την έκταση των δεδομένων δεν έχουν επιβεβαιωθεί πλήρως από το FBI, το οποίο διερευνά την υπόθεση.
Το FBI αντιμετωπίζει το περιστατικό σαν να έχουν εκτεθεί τα προσωπικά δεδομένα όλων των εργαζομένων που ενδέχεται να επηρεάστηκαν. Ωστόσο, η ομάδα χάκερ ShinyHunters δήλωσε αργότερα ότι δεν θα δημοσιοποιήσει τα δεδομένα, παρά την προηγούμενη απειλή της.
Το ABC News σημειώνει ότι δεν έχει επιβεβαιώσει ανεξάρτητα τους ισχυρισμούς της ομάδας.
Το FBI έχει ήδη αρχίσει να ενημερώνει τους εργαζομένους που επηρεάστηκαν και προειδοποίησε το προσωπικό να είναι ιδιαίτερα προσεκτικό απέναντι σε ύποπτες τηλεφωνικές κλήσεις. Η υπηρεσία διευκρίνισε επίσης ότι το σύστημα FBIJobs.gov ήταν μη διαβαθμισμένο, ενώ έχουν προγραμματιστεί εσωτερικές ενημερώσεις για τους εργαζομένους που επηρεάστηκαν.
Με πληροφορίες από abcnews.com