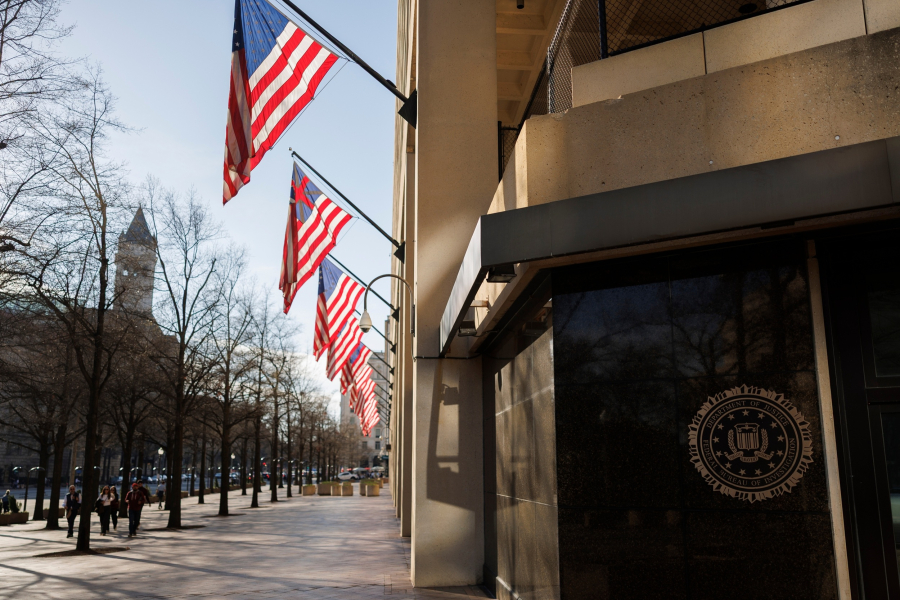

Η κλοπή τεράστιου όγκου προσωπικών δεδομένων, που αφορούν ενδεχομένως δεκάδες χιλιάδες πρώην και νυν εργαζόμενους του FBI, από χάκερ αναδεικνύεται ως μία από τις χειρότερες παραβιάσεις ευαίσθητων κυβερνητικών πληροφοριών και η υπηρεσία κάνει αγώνα δρόμου για να προστατεύσει το προσωπικό της, καθώς πλησιάζει η κρίσιμη προθεσμία που έχουν δώσει οι δράστες.
Σχεδόν μία εβδομάδα αφού η ομάδα που είναι γνωστή ως ShinyHunters αποκάλυψε ότι υπέκλεψε προσωπικά δεδομένα εργαζομένων του FBI- από την πύλη προσλήψεων- και απείλησε να τα διαρρεύσει στο διαδίκτυο, οι ερευνητές της υπηρεσίας ακόμα προσπαθούν να συμπληρώσουν το παζλ για το πώς έγινε η παραβίαση και ποια είναι η έκταση της ζημιάς.
Το χακάρισμα φαίνεται να αφορά κλοπή διευθύνσεων, αριθμών κοινωνικής ασφάλισης, απόρρητες αναθέσεις αποστολών και πολλά ακόμα, σύμφωνα με ανάλυση ορισμένων εκ των αρχείων από τους New York Times. Κάποιοι ήδη συγκρίνουν την κυβερνοεπίθεση με εκείνη που έκανε πριν από περίπου μία δεκαετία η Κίνα, η οποία αφορούσε περισσότερα από 20 εκατομμύρια αρχεία του Γραφείου Διαχείρισης Προσωπικού.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ
Τι ανέφερε εσωτερικό έγγραφο του FBI προς τους εργαζόμενους
Πολλοί εργαζόμενοι του FBI ενημερώθηκαν για την επίθεση των χάκερ από τα ΜΜΕ, όταν αποκαλύφθηκε την περασμένη Τρίτη. Την Παρασκευή, η ηγεσία της υπηρεσίας σε εσωτερικό έγγραφο προς το προσωπικό χαρακτήρισε το χακάρισμα ως περιστατικό κυβερνοασφάλειας και παραδέχθηκε ότι έχουν κλαπεί προσωπικά δεδομένα των εργαζομένων της.
«Εργαζόμαστε με τη λογική ότι ο δράστης προέβη στην εξαγωγή δεδομένων προσωπικής ταυτοποίησης όλων των υπαλλήλων του FBI», ανέφερε το εσωτερικό, σύμφωνα με πηγή των NYT, το οποίο καλούσε τους ανθρώπους της υπηρεσίας να παραμείνουν σε εγρήγορση- στο σπίτι και στη δουλειά- να αναφέρουν τυχόν ανεπιθύμητες επαφές ή απειλές και να αποφεύγουν να απαντούν κλήσεις από άγνωστους αριθμούς, μεταξύ άλλων.
Όμως, πολλοί νυν και πρώην εργαζόμενοι παραμένουν στο σκοτάδι για το εάν έχουν κλαπεί προσωπικά δεδομένα τους. Κάποιοι από αυτούς αγωνιωδώς ρωτούσαν δημοσιογράφους των NYT εάν τα ονόματά τους περιλαμβάνονταν στα δεδομένα που έκλεψαν οι χάκερ, καθώς αναρωτιούνταν εάν έπρεπε να λάβουν μέτρα για την προστασία των ίδιων ή των οικογενειών τους.
Η προθεσμία των χάκερ στο FBI
Ανακοινώνοντας την κυβερνοεπίθεση, οι ShinyHunters υποστήριξαν ότι έβαλαν στο στόχαστρο το FBI ως αντίποινα για δημόσια προειδοποίηση της υπηρεσίας, την περασμένη άνοιξη, στην οποία ανέφερε ότι η ομάδα παρενοχλεί θύματα και συγγενείς τους, μεταξύ άλλων με απειλές. Απαίτησαν από το FBI να διορθώσει ή απλά να αφαιρέσει αυτή την προειδοποίηση, διαφορετικά θα αντιμετωπίσει περαιτέρω συνέπειες.
Σε email προς τους ΝΥΤ, η ομάδα ανέφερε ότι το FBI έχει προθεσμία έως και τα μεσάνυχτα της Τρίτης προκειμένου να ικανοποιήσει το αίτημά της, αν και οι χάκερ αναγνώρισαν ότι είναι απίθανο να υποχωρήσει η υπηρεσία. Απομένει να φανεί εάν οι ShinyHunters θα υλοποιήσουν την απειλή τους και θα διαρρεύσουν τα δεδομένα που υπέκλεψαν, ο όγκος των οποίων είναι άγνωστος. Η ομάδα έχει υποστηρίξει ότι έκλεψε αρχεία για όλα τα άτομα που έχουν κάνει αίτηση για πρόσληψη από το FBI και είπε στους NYT ότι τα στοιχεία αφορούν δεκάδες χιλιάδες ανθρώπους.
Τι περιλαμβάνουν τα αρχεία που έκλεψαν οι χάκερ από το FBI
Δείγμα των αρχείων που μοιράστηκαν οι χάκερ με τους NYT και άλλα ΜΜΕ περιλαμβάνουν πρόσφατες και παλιότερες προσλήψεις, ατόμων με ημερομηνίες γέννησης από το ‘40 έως τα μέσα της δεκαετίας του 2000. Εν ενεργεία και πρώην Αμερικανοί αξιωματούχοι λένε ότι τουλάχιστον ένα τμήμα του δείγματος- και πιθανόν το σύνολό του- φαίνεται να είναι αυθεντικό.
Σύμφωνα με τα στοιχεία που εξέτασαν οι Times, πρόκειται για διάφορα προσωπικά δεδομένα, ανάμεσά τους: ονόματα, διευθύνσεις κατοικίας, τηλεφωνικοί αριθμοί, επαγγελματικά email, αριθμοί κοινωνικής ασφάλισης, ημερομηνίες γέννησης και πρόσληψης πρώην και νυν εργαζομένων του FBI. Επίσης, ονόματα και τηλεφωνικοί αριθμοί συζύγων, σε κάποιες περιπτώσεις γονιών, αδελφών, ακόμα και παιδιών τους.
Εξάλλου, τα δεδομένα περιλαμβάνουν αριθμούς ταυτοποίησης υπαλλήλων- που θα μπορούσαν να βοηθήσουν κατασκόπους να παρακολουθούν τα δρομολόγια μετακίνησης πρακτόρων, ακόμα και των μυστικών- ονομασίες μονάδων, τίτλους των θέσεων εργασίας και τα ονόματα προϊσταμένων. Κάποια στοιχεία αφορούν τμήματα ρουτίνας, όμως άλλα αποκαλύπτουν εξαιρετικά ευαίσθητες αποστολές, όπως για αντικατασκοπεία, ναρκωτικά και διάφορα γραφεία τα οποία εστιάζουν σε απειλές για την εθνική ασφάλεια από τη Ρωσία, την Κίνα και το Ιράν.
Επιπλέον, οι ShinyHunters λένε ότι έχουν κλέψει ιατρικούς φακέλους εργαζομένων, μεταξύ άλλων ψυχιατρικά αρχεία και έγγραφα που σχετίζονται με εξετάσεις αίματος και ούρων.