Μετά τις πρόσφατες κυβερνοεπιθέσεις σε ψυγεία σούπερ μάρκετ, οι οικιακές συσκευές ενδέχεται να αποτελέσουν τον επόμενο στόχο, δήλωσε στο Γαλλικό Πρακτορείο Ειδήσεων (AFP) ο επικεφαλής της ευρωπαϊκής υπηρεσίας κυβερνοασφάλειας, καλώντας παράλληλα την Ευρώπη να αυξήσει τις επενδύσεις της για την αντιμετώπιση των αυξανόμενων κυβερνοαπειλών.
Η προειδοποίηση έρχεται σε μια περίοδο κατά την οποία η Ευρώπη έχει βρεθεί αντιμέτωπη με πολυάριθμα περιστατικά κυβερνοεπιθέσεων τους τελευταίους μήνες, προκαλώντας έντονη ανησυχία όχι μόνο στις κυβερνήσεις αλλά και στους πολίτες, σχετικά με το πόσο ευάλωτη είναι η κοινωνία και πόσο προετοιμασμένη είναι η ήπειρος να αντιμετωπίσει μελλοντικές κυβερνοεπιθέσεις.
Σούπερ μάρκετ σε τουλάχιστον 12 ευρωπαϊκές χώρες βρέθηκαν στο στόχαστρο κυβερνοεπιθέσεων τον Οκτώβριο και τον Νοέμβριο, με τη Γαλλία να είναι η χώρα που επλήγη περισσότερο.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ
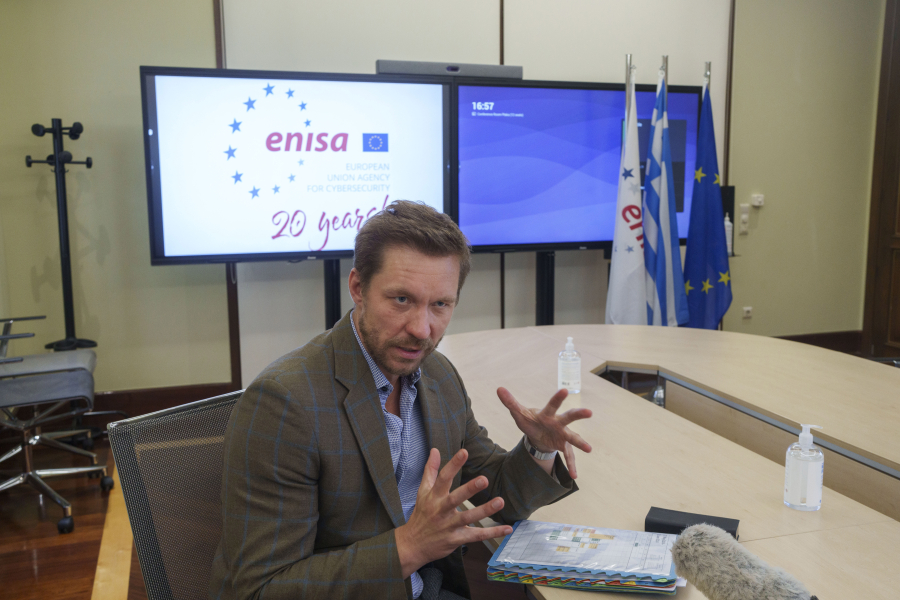
«Η ασφάλεια δεν πρέπει και δεν μπορεί να είναι κάτι που εξετάζεται εκ των υστέρων», δήλωσε στο AFP ο Γιούχαν Λεπασάαρ, εκτελεστικός διευθυντής του Οργανισμού της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια (ENISA).
«Σήμερα ήταν τα ψυγεία, αύριο μπορεί να είναι τα routers και μεθαύριο οι οικιακές συσκευές και ούτω καθεξής», προειδοποίησε.
Όπως ανέφερε ο Λεπασάαρ, «όλα τα περιστατικά μπορούν να αποφευχθούν. Το ερώτημα, όμως, είναι αν είμαστε έτοιμοι να επενδύσουμε ώστε να το πετύχουμε. Η κυβερνοασφάλεια δεν είναι φθηνή», ανέφερε, καλώντας τους κατασκευαστές να σχεδιάζουν προϊόντα που θα ενσωματώνουν την ασφάλεια εξαρχής («secure by design»).
Όπως εξήγησε ο Λεπασάαρ, η κυβερνοασφάλεια είναι κρίσιμης σημασίας, καθώς «κάθε υπηρεσία από την οποία εξαρτάται ένας πολίτης πλέον περιλαμβάνει ένα ψηφιακό στοιχείο, ένα κομμάτι κώδικα, το οποίο, εάν δεν προστατεύεται, μπορεί να αποτελέσει στόχο κυβερνοεπίθεσης».
Διακοπή υπηρεσιών
Το χειρότερο δυνατό σενάριο θα ήταν η διακοπή υπηρεσιών «από τις οποίες εξαρτάστε: να μην μπορεί να φτάσει η αστυνομία όταν την έχετε καλέσει, να μην μπορεί να ανταποκριθεί η πυροσβεστική, να μη λειτουργούν τα νοσοκομεία ή να μην μπορούν οι συγκοινωνίες να σας μεταφέρουν από το σημείο Α στο σημείο Β».
«Αυτές είναι οι υπηρεσίες στις οποίες βασιζόμαστε για να λειτουργεί ομαλά η κοινωνία, όλο το εικοσιτετράωρο, επτά ημέρες την εβδομάδα. Εάν πάψουν να λειτουργούν, οι επιπτώσεις θα είναι άμεσες», εξήγησε.
«Όταν εξετάζουμε το τοπίο των απειλών, η εικόνα δεν είναι ιδιαίτερα ενθαρρυντική», υπογράμμισε.
«Οι πρόσφατες εξελίξεις, τόσο στα προηγμένα μοντέλα τεχνητής νοημοσύνης όσο και στα περιστατικά κυβερνοεπιθέσεων σε συστήματα ψύξης σε ολόκληρη την ΕΕ, αναδεικνύουν τα κενά στην επιχειρησιακή ετοιμότητα και την ανάγκη για έγκαιρη ανταλλαγή πληροφοριών και καλύτερο συντονισμό», δήλωσε ο Λεπασάαρ.
Πώς μπορεί να χακαριστεί ένα ψυγείο
Σύμφωνα με το Al Jazeera, τα ψυγεία και οι καταψύκτες ενός σούπερ μάρκετ λειτουργούν μέσω ενός κεντρικού πίνακα ελέγχου, ο οποίος είναι συνδεδεμένος στο διαδίκτυο, ώστε οι τεχνικοί να μπορούν να διαχειρίζονται εξ αποστάσεως τη λειτουργία τους.
Με παρόμοιο τρόπο συνδέονται και τα έξυπνα οικιακά ψυγεία, μέσω Wi-Fi, εφαρμογών ή υπηρεσιών υπολογιστικού νέφους (cloud).
Σύμφωνα με τις πληροφορίες, στις πρόσφατες επιθέσεις οι χάκερ εντόπισαν τα συστήματα των σούπερ μάρκετ χρησιμοποιώντας τη Shodan, μια μηχανή αναζήτησης για συσκευές που είναι συνδεδεμένες στο διαδίκτυο.
Όπως ανέφερε ο Βενσάν Στρουμπέλ, επικεφαλής της γαλλικής Εθνικής Υπηρεσίας Κυβερνοασφάλειας (ANSSI), οι χάκερ εκμεταλλεύτηκαν βασικές ελλείψεις ασφαλείας:
Εκτεθειμένα συστήματα: Ο εξοπλισμός ήταν απευθείας συνδεδεμένος στο διαδίκτυο χωρίς πρόσθετη προστασία.
Αδύναμοι κωδικοί πρόσβασης: Πολλά συστήματα προστατεύονταν με εύκολους ή προεπιλεγμένους κωδικούς.
Παρωχημένος εξοπλισμός: Πολλές μονάδες ήταν παλαιάς τεχνολογίας και δεν λάμβαναν πλέον ενημερώσεις ασφαλείας.
Αφού αποκτήσουν πρόσβαση, οι χάκερ μπορούν να απενεργοποιήσουν ένα ψυγείο, να αυξήσουν τη θερμοκρασία του ή να υποκλέψουν στοιχεία πρόσβασης. Στη Γαλλία, χρησιμοποίησαν απλώς τη λειτουργία απόψυξης των ίδιων των συστημάτων ελέγχου.
Ένα ψυγείο με ανεπαρκή προστασία μπορεί επίσης να αποτελέσει την πύλη εισόδου προς άλλες συσκευές που είναι συνδεδεμένες στο ίδιο δίκτυο, από φορητούς υπολογιστές έως έξυπνες κλειδαριές.
Μιλώντας στη γαλλική Γερουσία στις 21 Οκτωβρίου, ο Στρουμπέλ προειδοποίησε ότι αντίστοιχος εξοπλισμός χρησιμοποιείται και στον τομέα της υγείας για τη φύλαξη εμβολίων και επικίνδυνων υλικών, από ερευνητικά εργαστήρια έως φαρμακεία.
Πόσο ευάλωτες είναι οι συσκευές στο σπίτι
Στην πραγματικότητα, οποιαδήποτε συσκευή είναι συνδεδεμένη στο διαδίκτυο μπορεί δυνητικά να αποτελέσει στόχο κυβερνοεπίθεσης.
Σύμφωνα με την έκθεση Digital 2027 Global Overview της Kepios, υπάρχουν παγκοσμίως περίπου 21 δισεκατομμύρια συσκευές που συνδέονται σε κοντινή απόσταση, όπως τα έξυπνα ρολόγια, και 5,4 δισεκατομμύρια συσκευές μακρινής εμβέλειας, όπως τα συστήματα απομακρυσμένης παρακολούθησης.
Στις ΗΠΑ, τα νοικοκυριά που διαθέτουν σύνδεση στο διαδίκτυο έχουν πλέον κατά μέσο όρο περίπου 18 συνδεδεμένες συσκευές, σχεδόν διπλάσιες σε σύγκριση με πριν από μία δεκαετία, σύμφωνα με την εταιρεία Parks Associates.
Οι δρομολογητές (routers) συγκαταλέγονται στους βασικούς στόχους, καθώς παραμένουν συνεχώς συνδεδεμένοι στο διαδίκτυο. Τον Απρίλιο, το Εθνικό Κέντρο Κυβερνοασφάλειας του Ηνωμένου Βασιλείου (NCSC) προειδοποίησε ότι χάκερ που συνδέονται με τη στρατιωτική υπηρεσία πληροφοριών της Ρωσίας, GRU, καταλάμβαναν οικιακούς δρομολογητές και δρομολογητές μικρών επιχειρήσεων.
Αλλοιώνοντας τις ρυθμίσεις DNS, οι οποίες αντιστοιχίζουν τα ονόματα των ιστοσελίδων στις διευθύνσεις IP, οι επιτιθέμενοι ανακατεύθυναν τους χρήστες σε πλαστές ιστοσελίδες, με στόχο να υποκλέψουν κωδικούς πρόσβασης και προσωπικά στοιχεία.
Οι έξυπνες τηλεοράσεις μπορούν επίσης να παραβιαστούν χωρίς να το αντιληφθούν οι ιδιοκτήτες τους. Τον Ιούνιο, ερευνητές διαπίστωσαν ότι περισσότερες από μία στις τρεις εφαρμογές που είναι διαθέσιμες σε έξυπνες τηλεοράσεις LG και Samsung ενδέχεται να επιτρέπουν σε τρίτους να χρησιμοποιούν εν αγνοία των ιδιοκτητών τους τη σύνδεση στο διαδίκτυο του σπιτιού τους. Με αυτόν τον τρόπο, οι τρίτοι μπορούν να πραγματοποιούν τις δικές τους διαδικτυακές δραστηριότητες εμφανίζοντας ως σημείο προέλευσης τη διεύθυνση IP του νοικοκυριού, αποκρύπτοντας έτσι την πραγματική τους ταυτότητα.
Ακόμη μεγαλύτερους κινδύνους μπορεί να δημιουργήσουν οι ρομποτικές ηλεκτρικές σκούπες. Νωρίτερα φέτος, ένας προγραμματιστής φέρεται να διαπίστωσε ότι μπορούσε να ελέγξει σχεδόν 7.000 ρομποτικές σκούπες DJI Romo χρησιμοποιώντας χειριστήριο για PlayStation 5.
Χρησιμοποιώντας το Claude Code, το εργαλείο τεχνητής νοημοσύνης της Anthropic, για να αποκρυπτογραφήσει τον τρόπο επικοινωνίας των ρομποτικών σκουπών με τους διακομιστές της DJI, ο προγραμματιστής κατάφερε να αποκτήσει πρόσβαση στις ζωντανές εικόνες που κατέγραφαν οι κάμερές τους, στο ηχητικό υλικό, καθώς και στις κατόψεις των κατοικιών όπου βρίσκονταν οι συσκευές