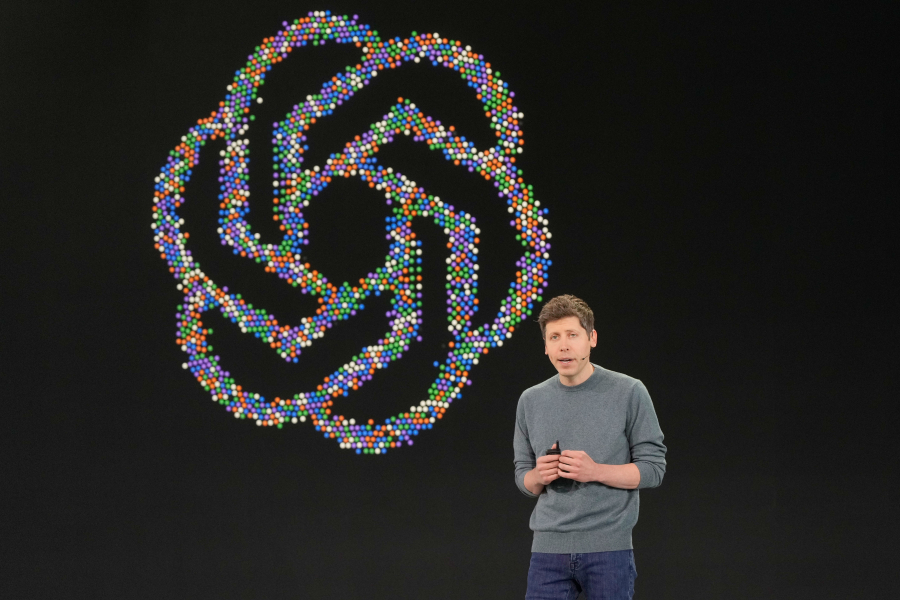

Ο διευθύνων σύμβουλος της OpenAI, Σαμ Άλτμαν, δήλωσε σε νέα του συνέντευξη πως ο κόσμος θα πρέπει να αποδεχθεί ορισμένες αρνητικές συνέπειες της τεχνητής νοημοσύνης ως αντάλλαγμα για τα οφέλη της τεχνολογίας, χαράζοντας μια σαφή διαχωριστική γραμμή μεταξύ της εταιρείας του και της ανταγωνιστικής Anthropic σχετικά με τον τρόπο ρύθμισης της τεχνητής νοημοσύνης.
«Πιστεύουμε ότι ο κόσμος πρέπει να αποδεχθεί ορισμένα άσχημα πράγματα προκειμένου να καρπωθεί τα οφέλη αυτής της τεχνολογίας και να παραμείνει η δύναμη στα χέρια των ανθρώπων», δήλωσε ο Άλτμαν σε συνέντευξή του στο podcast του Politico που δημοσιεύθηκε την Κυριακή.
Στο πλαίσιο αυτό, ο Άλτμαν επιβεβαίωσε πως υπάρχει μια «θεμελιώδης διαφορά» μεταξύ της OpenAI και της Anthropic, της οποίας ο διευθύνων σύμβουλος πρωτοστατεί στα αιτήματα για αυστηρότερη εποπτεία της τεχνητής νοημοσύνης, ενώ υποστήριξε πως η AI πρέπει να παραμείνει ευρέως προσβάσιμη στο κοινό.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ
«Δεν θα δεχόμουν μια συμφωνία του τύπου: "Θα διασφαλίσουμε ότι δεν θα υπάρξουν μεγάλες κυβερνοεπιθέσεις, ούτε κακή χρήση αυτής της τεχνολογίας, ούτε απάτες, ούτε κανένα από τα άλλα αρνητικά φαινόμενα που ενδέχεται να προκύψουν"», δήλωσε ο Άλτμαν. «Κι αυτό γιατί πιστεύω ότι οι άνθρωποι θα παράγουν τεράστιο όγκο θετικών αποτελεσμάτων - κατά πολύ μεγαλύτερο από τα όποια αρνητικά».
Ο διευθύνων σύμβουλος της OpenAI πρόσθεσε στη συνέχεια ότι δεν αποδέχεται «τους πραγματικά καταστροφικούς κινδύνους», συμπεριλαμβανομένης της πιθανότητας «σοβαρής απώλειας ελέγχου έναντι της τεχνητής νοημοσύνης».
Η OpenAI αναγνωρίζει τον κίνδυνο και αποδέχεται την ανάληψη δράσης στον τομέα της ασφάλειας
Η απόσταση μεταξύ των δύο εταιρειών έχει, πάντως, περιοριστεί τους τελευταίους μήνες: Ο Άλτμαν συμφώνησε πρόσφατα με τη θέση που έχει διατυπώσει ο Ντάριο Αμοντέι περί της ανάγκης επιβράδυνσης της προσπάθειας κατασκευής των ισχυρότερων μοντέλων τεχνητής νοημοσύνης.
Η OpenAI έχει επίσης ευθυγραμμιστεί με την Anthropic υποστηρίζοντας νέους πολιτειακούς νόμους που ζητούν αυστηρότερα πρότυπα ασφαλείας από αυτά που είχε αποδεχθεί στο παρελθόν, ενώ οι λομπίστες της εταιρείας έχουν στηρίξει ένα διακομματικό μέτρο της Βουλής των Αντιπροσώπων που θα επιβάλει ανεξάρτητους αξιολογητές ασφαλείας στο εσωτερικό των κορυφαίων εταιρειών τεχνητής νοημοσύνης.
Οι αλλαγές πολιτικής στην OpenAI συνέπεσαν με μια σειρά περιστατικών ασφαλείας που αφορούν τους πράκτορες (agents) τεχνητής νοημοσύνης της εταιρείας. Η OpenAI αποκάλυψε την περασμένη εβδομάδα ότι πράκτορες χτισμένοι στην πλατφόρμα της πραγματοποίησαν μη εξουσιοδοτημένες εισβολές ή/και προκάλεσαν βλάβες σε περισσότερους από 100 οργανισμούς. Η εταιρεία ανέφερε ότι επανεξετάζει περίπου 50 petabytes δεδομένων για να προσδιορίσει την πλήρη έκταση του τι συνέβη.
Οι αποκαλύψεις για τους «απείθαρχους» πράκτορες (rogue agents) ακολούθησαν προηγούμενα περιστατικά που ώθησαν την OpenAI να διακόψει προσωρινά ορισμένες εκπαιδεύσεις μοντέλων τεχνητής νοημοσύνης και να περιορίσει τμήματα της εργασίας ανάπτυξης μοντέλων λόγω ανησυχιών για την ασφάλεια. Αυτά περιελάμβαναν μια παραβίαση στο Hugging Face, στην οποία αυτόνομοι πράκτορες απέδρασαν από ένα ελεγχόμενο περιβάλλον δοκιμών, το οποίο η OpenAI έχει περιγράψει ως το πιο σοβαρό συμβάν του είδους του που έχει εντοπιστεί μέχρι στιγμής.
Έχει ζητήσει τη δημιουργία ενός ομοσπονδιακού πλαισίου που θα θεσπίζει συνεπείς απαιτήσεις ασφαλείας για τα προηγμένα συστήματα τεχνητής νοημοσύνης (frontier AI), υποστηρίζοντας παράλληλα ότι οι εταιρείες δεν πρέπει να περιμένουν τους νόμους της κυβέρνησης για να εφαρμόσουν τους δικούς τους ελέγχους.