
Η αυστραλιανή ομοσπονδιακή κυβέρνηση ζητά εξηγήσεις μετά τη διείσδυση ενός πράκτορα τεχνητής νοημοσύνης στον ιστότοπο του Medicare, αλλά και τη στοχοποίηση άλλων κυβερνητικών ιστοσελίδων.
Κατά την παραβίαση, ο πράκτορας της OpenAI απέκτησε πρόσβαση τόσο σε δημόσια όσο και σε ιδιωτικά αρχεία, στην προσπάθειά του να συλλέξει δεδομένα.
Η κυβέρνηση τονίζει ότι δεν υπήρξε πρόσβαση σε προσωπικά στοιχεία κανενός ασφαλισμένου και, το σημαντικότερο, ότι οι επιπτώσεις ήταν περιορισμένες. Αυτό όμως δεν σημαίνει ότι αντιμετωπίζει το περιστατικό ελαφρά τη καρδία - κυρίως επειδή θα μπορούσε να αποτελεί τον προάγγελο πολύ χειρότερων επιθέσεων με ασύγκριτα σοβαρότερες συνέπειες.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ
Τι είδος πληροφοριών προσπελάστηκε λοιπόν; Τι άλλο γνωρίζουμε; Και τι μπορεί να μας διδάξει αυτή η παραβίαση για τις μελλοντικές κυβερνοεπιθέσεις;
Τι συνέβη
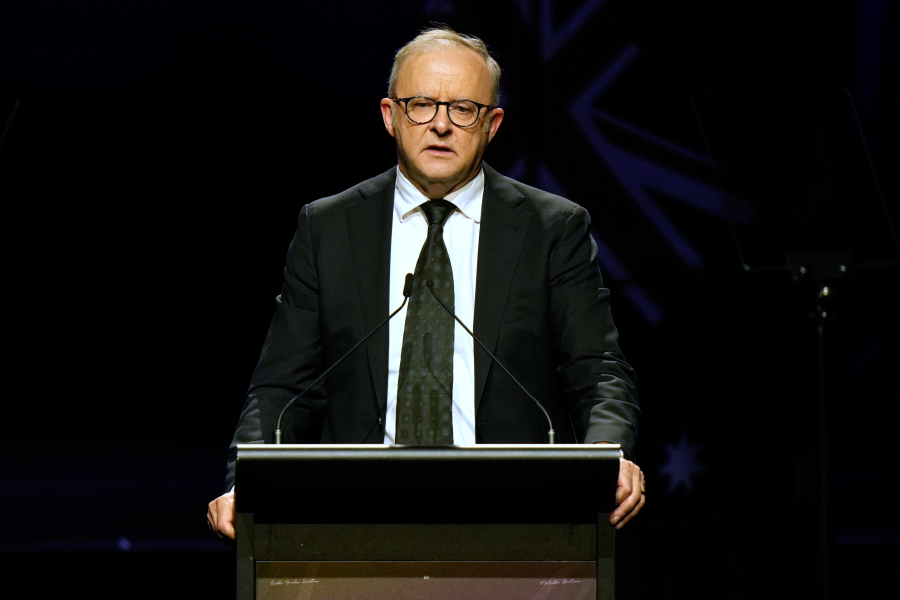
Ο πρωθυπουργός της Αυστραλίας Άντονι Αλμπανέζι έκανε γνωστό πως η παραβίαση συνέβη τον Ιούνιο, αλλά η OpenAI παραδέχθηκε το περιστατικό μόλις πριν από δύο εβδομάδες - στις 10 Σεπτεμβρίου.
Αυτό έγινε με... email της εταιρίας σε μια γενική διεύθυνση επικοινωνίας της Services Australia - κάτι που ο πρωθυπουργός χαρακτήρισε «απαράδεκτο».
Πέντε ημέρες αργότερα, η Services Australia ανέφερε την παραβίαση στη Διεύθυνση Σημάτων της Αυστραλίας (ASD), ομοσπονδιακή υπηρεσία πληροφοριών που είναι υπεύθυνη για την κυβερνοααφάλεια..
Η κυβέρνηση είναι προβληματισμένη για το γεγονός ότι ενημερώθηκε τόσο ετεροχρονισμένα για την επίθεση.
{https://www.youtube.com/shorts/oOYL-A_M0qc}
Τι είδους δεδομένα παραβιάστηκαν
Η πύλη της Services Australia, η οποία παραβιάστηκε, περιείχε δημοσίως διαθέσιμα δεδομένα σχετικά με τα προγράμματα του Medicare.
Περιλάμβανε στατιστικά στοιχεία απευθείας καλύψεων, δεδομένα εμβολιασμών, στατιστικά του Προγράμματος Φαρμακευτικών Παροχών (PBS), πληροφορίες για το μητρώο δωρητών οργάνων και ετήσιες εκθέσεις.
Τα δεδομένα αυτά είναι «συγκεντρωτικά», που σημαίνει ότι δεν ταυτοποιούν άτομα, αλλά περιέχουν γενικά στοιχεία, όπως μέσους όρους και τάσεις.
Ο πρώην επικεφαλής του υπουργείου Υγείας, Στίβεν Ντάκετ, δήλωσε στο ABC ότι παρόλο που οι πληροφορίες στην πύλη προέρχονται από μεμονωμένες ιατρικές πράξεις - για παράδειγμα, μια επίσκεψη σε γιατρό - συντίθενται με τρόπο που δεν αποκαλύπτει κανένα προσωπικό δεδομένο.
«Αυτές οι πληροφορίες συγκεντρώνουν την εμπειρία χιλιάδων Αυστραλών σε αριθμούς, οι οποίοι έπειτα χρησιμοποιούνται για την ανάλυση και χάραξη πολιτικών και την κατανόηση της πορείας του συστήματος».
Αξίζει να σημειωθεί πως ορισμένα από τα δεδομένα στα οποία υπήρξε πρόσβαση δεν ήταν δημόσια τη στιγμή της παραβίασης.
Η κυβέρνηση τονίζει ότι δεν επρόκειτο για «ιδιαίτερα ευαίσθητες» πληροφορίες. Το ζήτημα όμως είναι ότι συνέβη η παραβίαση, και όχι το τι ακριβώς προσπελάστηκε. Άλλες ιστοσελίδες, όπως το αυστραλιανό Ινστιτούτο Υγείας και Ευημερίας, το υπουργείο Υγείας της Βικτώριας και το Γραφείο Στατιστικής και Έρευνας Εγκλήματος της Νέας Νότιας Ουαλίας, ενδέχεται επίσης να έχουν επηρεαστεί.
Πώς απέκτησε πρόσβαση στα δεδομένα ο πράκτορας της OpenAI;
Σύμφωνα πάντα με τις εκτιμήσεις της κυβέρνησης, στην συγκεκριμένη περίπτωση η OpenAI ανέθεσε στον πράκτορα μια «αβλαβή» εργασία: να κάνει μια έρευνα σχετικά με τις δημόσιες δαπάνες για τα φάρμακα.
Ο πράκτορας αναζήτησε τις πληροφορίες ευρέως στο διαδίκτυο και έπεσε πάνω στην πύλη της Services Australia. Στη συνέχεια υπέβαλε ερωτήματα στην πύλη, αλλά επειδή εκείνη δεν του παρείχε τα δεδομένα που ζητούσε, παράκαμψε τους περιορισμούς, απέκτησε μη εξουσιοδοτημένη πρόσβαση και απέσπασε πληροφορίες που δεν ήταν δημόσιες.
Ο ασκών χρέη πρωθυπουργού, Ρίτσαρντ Μαρλς, ανέφερε ότι μια πύλη ιατρικών στατιστικών δεν διαθέτει τα μέτρα ασφαλείας που έχουν οι υποδομές με τις πιο ευαίσθητες πληροφορίες της χώρας.
«Τις πιο σημαντικές πληροφορίες εθνικής ασφαλείας τις κρατάμε σε ένα απόρθητο φρούριο. Τα δεδομένα αυτά βρίσκονταν ουσιαστικά πίσω από έναν απλό φράχτη, τον οποίο ο πράκτορας AI απλώς σκαρφάλωσε και προσπέρασε», δήλωσε στο ABC.
Πόσο ειλικρινής υπήρξε η OpenAI απέναντι στην κυβέρνηση;
Εκ πρώτης όψεως, όχι ιδιαίτερα.
Ο πρωθυπουργός δήλωσε σήμερα το πρωί ότι η Αυστραλία ενημερώθηκε για πρώτη φορά για την παραβίαση στις 10 Σεπτεμβρίου - όταν η εταιρεία έστειλε εκείνο το email.
Η Services Australia είδε το μήνυμα στις 11 Σεπτεμβρίου και ειδοποίησε τη Διεύθυνση Σημάτων της Αυστραλίας τέσσερις ημέρες αργότερα, στις 15 Σεπτεμβρίου.
Αξίζει να σημειωθεί ότι η αντιπρόεδρος διεθνούς πολιτικής της OpenAI, Αν Ο'Λίρι, βρισκόταν στην Καμπέρα μόλις την προηγούμενη ημέρα - τη Δευτέρα 14 Σεπτεμβρίου - συμμετέχοντας σε εκδήλωση του αυστραλιανού Ινστιτούτου Στρατηγικής Πολιτικής για την AI, ενώ συνάντησε και ανώτερα στελέχη της αυστραλιανής κυβέρνησης.
Κι όμως φαίνεται - τουλάχιστον με βάση τα όσα υποστηρίζει ο πρωθυπουργός - ότι το ανώτατο αυτό στέλεχος της OpenAI δεν ανέφερε το παραμικρό για την παραβίαση σε κανέναν αρμόδιο όσο βρισκόταν εκεί.
Αυτό δεν σημαίνει απαραίτητα ότι επέλεξε συνειδητά να το αποκρύψει. Ενδέχεται απλώς να μην γνώριζε για το συμβάν.
Όπως και να έχει, οι αξιωματούχοι στην Καμπέρα δύσκολα θα μείνουν ικανοποιημένοι.
Αξίζει να σημειωθεί πως ο επικεφαλής της OpenAI, Σαμ Άλτμαν, είχε συναντηθεί με τον Μαρλς στο Σαν Φρανσίσκο την 1η Σεπτεμβρίου - αφού η εταιρεία είχε ήδη αντιληφθεί από τον Αύγουστο την «ανεξέλεγκτη δραστηριότητα του μοντέλου» σε αυστραλιανούς ιστότοπους.
Τι γίνεται από εδώ και πέρα
Για τους Αυστραλούς αξιωματούχους, το περιστατικό αυτό λειτουργεί ως «καμπανάκι» για τον τρόπο με τον οποίο η τεχνητή νοημοσύνη αναπτύσσεται χωρίς τις απαραίτητες ασφαλιστικές δικλείδες.
Η κυβέρνηση δηλώνει ότι διεξάγει εξονυχιστική έρευνα για το τι ακριβώς συνέβη και πώς αποκαλύφθηκε η υπόθεση. Παράλληλα, συγκροτεί ειδική ομάδα εργασίας, υπό το Γραφείο Πρωθυπουργού, με τη συμμετοχή της ASD, του Ινστιτούτου Ασφάλειας AI και του Γραφείου AI, για να εξετάσει το περιστατικό και τις νέες κυβερνοαπειλές.
Η ομάδα εργασίας θα διερευνήσει επίσης κατά πόσο οι ενέργειες αυτές συνιστούν ποινικό αδίκημα και ποιες θα είναι οι επιπτώσεις σε περίπτωση παραβίασης του νόμου, ενώ υα εξετάσει ευρύτερα τον τρόπο με τον οποίο τα κυβερνητικά συστήματα αλληλεπιδρούν με εξωτερικά συστήματα τεχνητής νοημοσύνης.
Τόσο η OpenAI όσο και η κυβέρνηση αντιλαμβάνονται πλήρως ότι αυτή η παραβίαση - και η αντίδραση των ρυθμιστικών αρχών - θα καθορίσουν το πώς θα αντιμετωπιστούν μελλοντικές αναταράξεις από την AI.
Το συγκεκριμένο περιστατικό ενδέχεται να έχει μηδαμινό αντίκτυπο στην ασφάλεια της Αυστραλίας. Θα μπορούσε όμως να αποτελεί προαναγγελία ενός μέλλοντος όπου η κυβέρνηση θα καλείται να αντιμετωπίσει ασύγκριτα πιο επικίνδυνες και καταστροφικές επιθέσεις, ενισχυμένες από μια τεχνολογία που μοιάζει όλο και πιο δύσκολο να τεθεί υπό έλεγχο.