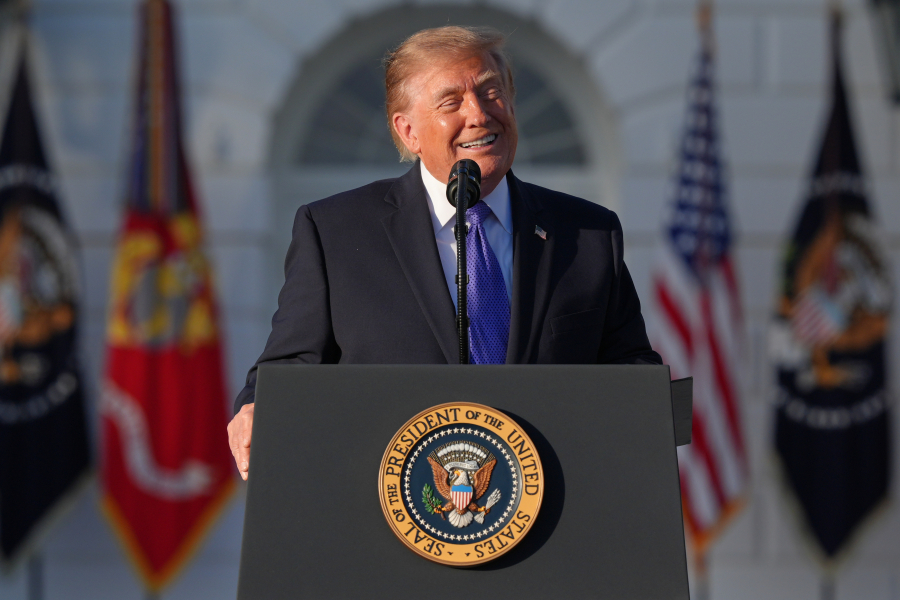
Τη φερόμενη κυβερνοεπίθεση σε κρίσιμη βάση δεδομένων του FBI σχολίασε ο πρόεδρος των ΗΠΑ, Ντόναλντ Τραμπ, αφήνοντας ανοιχτό το ενδεχόμενο το περιστατικό να οδηγήσει στην αποκάλυψη πληροφοριών που μέχρι σήμερα παρέμεναν άγνωστες. Παρότι εξέφρασε τη δυσαρέσκειά του για την παραβίαση των συστημάτων της ομοσπονδιακής αστυνομίας, συνέδεσε τις πιθανές αποκαλύψεις με τις παλαιότερες έρευνες για τη Ρωσία και τις καταγγελίες περί ρωσικής ανάμειξης στις αμερικανικές εκλογές.
Μιλώντας σε τηλεφωνική συνέντευξη στο Fox News το Σάββατο, ο Αμερικανός πρόεδρος παραδέχθηκε ότι η είδηση της κυβερνοεπίθεσης είναι ανησυχητική, σημειώνοντας χαρακτηριστικά ότι δεν του αρέσει αυτό που συνέβη. Ωστόσο, έσπευσε να προσθέσει πως ενδέχεται μέσα από την υπόθεση να προκύψουν στοιχεία που διαφορετικά δεν θα έρχονταν ποτέ στο φως.
«Δεν μου αρέσει αυτό, αλλά ίσως μάθουμε πράγματα που δεν θα γνωρίζαμε αλλιώς», ανέφερε, αφήνοντας στη συνέχεια αιχμές για τις έρευνες που είχαν πραγματοποιηθεί κατά το παρελθόν σχετικά με τις σχέσεις της προεκλογικής του εκστρατείας το 2016 με τη Μόσχα.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ
Ο Τραμπ επανέφερε τον χαρακτηρισμό «απάτη με τη Ρωσία» (Russia, Russia, Russia hoax), τον οποίο χρησιμοποιεί συστηματικά για να αμφισβητήσει τις συγκεκριμένες έρευνες, ενώ αναφέρθηκε και σε άλλες υποθέσεις που, κατά την άποψή του, δεν έχουν αποσαφηνιστεί πλήρως. Μεταξύ αυτών συμπεριέλαβε και τους ισχυρισμούς του περί εκλογικής νοθείας.
«Ίσως μάθουμε για τη νοθεία στις εκλογές, για όλη αυτή τη νοθεία που συνέβη», υποστήριξε, χωρίς να παρουσιάσει αποδεικτικά στοιχεία για τους συγκεκριμένους ισχυρισμούς.
Ο Αμερικανός πρόεδρος διερωτήθηκε επίσης ποιοι βρίσκονται πίσω από την κυβερνοεπίθεση, επαναφέροντας το ζήτημα της Ρωσίας στη δημόσια συζήτηση. Ωστόσο, μέχρι στιγμής δεν υπάρχει καμία ένδειξη ότι η συγκεκριμένη παραβίαση συνδέεται με τις παλαιότερες έρευνες του FBI για τη ρωσική ανάμειξη στις εκλογές του 2016.
Στο στόχαστρο των χάκερ η κρίσιμη βάση δεδομένων NCIC
Σύμφωνα με δημοσιεύματα αμερικανικών μέσων ενημέρωσης, οι χάκερ φέρονται να έβαλαν στο στόχαστρο το National Crime Information Center (NCIC), ένα από τα σημαντικότερα πληροφοριακά συστήματα που διαχειρίζεται το FBI.
Πρόκειται για μια εκτεταμένη εθνική βάση δεδομένων, στην οποία έχουν πρόσβαση ομοσπονδιακές, πολιτειακές και τοπικές υπηρεσίες επιβολής του νόμου στις ΗΠΑ. Μέσω του συγκεκριμένου συστήματος οι αρχές ανταλλάσσουν και αναζητούν κρίσιμες πληροφορίες που σχετίζονται με την ασφάλεια και την αστυνόμευση.
Μεταξύ άλλων, το NCIC περιλαμβάνει στοιχεία για καταζητούμενα πρόσωπα, αγνοούμενους, ποινικά μητρώα, εκκρεμή εντάλματα σύλληψης και κλεμμένα αντικείμενα. Παράλληλα, χρησιμοποιείται για ελέγχους ιστορικού, μεταξύ άλλων και σε διαδικασίες που αφορούν υποψήφιους αγοραστές όπλων.
Η σημασία της συγκεκριμένης βάσης είναι ιδιαίτερα μεγάλη, καθώς αποτελεί βασικό εργαλείο καθημερινής λειτουργίας για τις αστυνομικές και δικαστικές αρχές σε ολόκληρη τη χώρα. Οποιαδήποτε παραβίαση θα μπορούσε, επομένως, να δημιουργήσει σοβαρά ζητήματα ασφαλείας, ανάλογα με το εύρος της πρόσβασης που ενδεχομένως απέκτησαν οι δράστες.
Προς το παρόν, πάντως, παραμένουν αναπάντητα κρίσιμα ερωτήματα. Δεν έχει διευκρινιστεί ποιοι βρίσκονται πίσω από την επίθεση, εάν κατάφεραν να αποκτήσουν πρόσβαση σε ευαίσθητες πληροφορίες, ούτε εάν υπήρξε αντιγραφή ή αλλοίωση δεδομένων. Το FBI δεν είχε προχωρήσει σε επίσημη δημόσια τοποθέτηση για την υπόθεση κατά τον χρόνο των σχετικών δημοσιευμάτων.
Το περιστατικό φέρεται να αποτελεί τη δεύτερη κυβερνοπαραβίαση που αφορά συστήματα του FBI μέσα σε διάστημα λίγων μηνών, εντείνοντας τους προβληματισμούς για την ασφάλεια των ψηφιακών υποδομών της αμερικανικής ομοσπονδιακής αστυνομίας.
Προβληματισμός για την ασφάλεια των αμερικανικών υποδομών
Η υπόθεση έρχεται σε μια περίοδο κατά την οποία οι ΗΠΑ αντιμετωπίζουν διαδοχικά περιστατικά τεχνικών προβλημάτων και διακοπών λειτουργίας σε σημαντικές υπηρεσίες και οργανισμούς.
Το τελευταίο διάστημα έχουν καταγραφεί προβλήματα σε τραπεζικά συστήματα, στην υπηρεσία ελέγχου της εναέριας κυκλοφορίας, στην Εθνική Υπηρεσία Ασφαλείας (NSA), αλλά και σε άλλες ψηφιακές υποδομές. Παράλληλα, έχουν αναφερθεί ξεχωριστά περιστατικά κυβερνοπαραβιάσεων σε ομοσπονδιακές υπηρεσίες.
Ωστόσο, Αμερικανοί κυβερνητικοί αξιωματούχοι έχουν επισημάνει ότι δεν υπάρχουν μέχρι στιγμής στοιχεία που να αποδεικνύουν πως τα συγκεκριμένα περιστατικά συνδέονται μεταξύ τους ή ότι οι διακοπές λειτουργίας οφείλονται απαραίτητα σε κυβερνοεπιθέσεις.
Αλλαγή στην ηγεσία της κυβερνοασφάλειας του Λευκού Οίκου
Μέσα σε αυτό το κλίμα, ο Λευκός Οίκος ανακοίνωσε και αλλαγή σε σημαντική θέση που αφορά την κυβερνοασφάλεια της αμερικανικής κυβέρνησης.
Ειδικότερα, η Κίρστεν Ντέιβις, η οποία κατείχε τη θέση της επικεφαλής πληροφορικής στο υπουργείο Πολέμου των ΗΠΑ, αναλαμβάνει καθήκοντα εθνικής διευθύντριας κυβερνοασφάλειας, αντικαθιστώντας τον Σον Κερνκρος.
Σε κάθε περίπτωση, η έρευνα για την πιθανή παραβίαση της βάσης NCIC βρίσκεται στο επίκεντρο του ενδιαφέροντος, με τις αμερικανικές αρχές να καλούνται να αποσαφηνίσουν την έκταση του περιστατικού, τις πληροφορίες που ενδεχομένως εκτέθηκαν και την ταυτότητα των υπευθύνων.